🧐 Honnêtement, sommes-nous les seuls fous à vouloir vraiment tout respecter ? 😅 Depuis plusieurs semaines, j'observe les concurrents de la branche forestière et je me demande : comment font-ils pour tout respecter ? Ils sortent de nouvelles fonctions chaque jour, zack, nouvelle déclaration de protection des données, hop, nouvelles conditions générales, etc. 🤣
Chez ForstControl , nous investissons un temps fou, beaucoup d'argent et de nerfs pour mettre en œuvre dans les règles les exigences de sécurité applicables aux logiciels destinés aux Länder, aux cantons, aux villes et aux communes.
Comment font tous les autres ? 🤷♂️
Beaucoup de concurrents dans la branche forestière sont de petites boîtes de logiciels, de petites équipes. Parfois des entreprises d'une ou deux personnes.
En même temps, on parle de LPD, de RGPD, d'ISO 27001, de protection des données, de processus documentés, de mesures de sécurité techniques et de tests d'intrusion réguliers. Ça coûte beaucoup de temps et beaucoup d'argent.
Et tout ça en plus du développement, du support, de la vente et des projets clients ?
Respect. Vraiment. 😅
Ou alors, dans les appels d'offres, on ne regarde peut-être pas partout d'aussi près ?
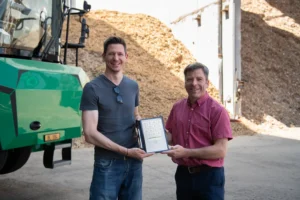
💡 La société siabit AG est certifiée ISO 27001 et ISO 9001 par ATTESTA Schweizer Zertifizierungsgesellschaft AG . Nous appliquons ces normes au quotidien. La sécurité est et reste très, très importante pour nous.
#ISO27001 #SécuritéDeLInformation #ProtectionDesDonnées #Cybersécurité #Communes